GPT-6 Cyber
با ادعای کشف ۸۱ آسیبپذیری بحرانی در فایرفاکس: OpenAI از GPT-6 Cyber، نسل جدید مدلهای تخصصی امنیت سایبری خود رونمایی کرد
سید محمدجواد فیاض
- ۱۶ آبان ۱۴۰۵
OpenAI از جدیدترین عضو خانواده مدلهای اختصاصی امنیت سایبری خود به نام GPT-6 Cyber رونمایی کرد؛ مدلی تخصصی در حوزه امنیت سایبری که با هدف شناسایی، اعتبارسنجی و رفع آسیبپذیریهای نرمافزاری توسعه یافته و درعینحال، توانایی بیشتری برای رعایت محدودیتهای تعیینشده از سوی پژوهشگران امنیتی دارد.
این مدل در مقایسه با GPT-5.6 Cyber عملکرد بهمراتب بهتری در آزمونهای تخصصی امنیت سایبری نشان داده و هماکنون در شناسایی آسیبپذیریهای نرمافزارهای مهمی مانند Linux و Firefox به کار گرفته شده است.
بنچمارکها
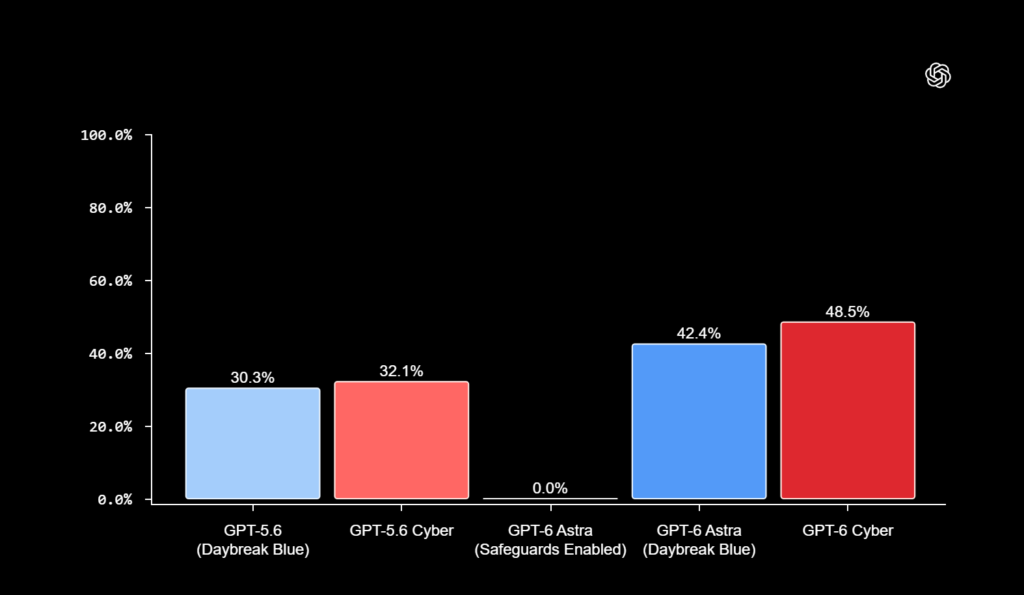
یکی از مهمترین پیشرفتهای GPT-6 Cyber، افزایش توانایی آن در توسعه اکسپلویتهای عملیاتی و شناسایی آسیبپذیریهاست. این مدل در آزمون ExploitGym که توانایی مدلها را در بهرهبرداری از یک آسیبپذیری مشخص ارزیابی میکند، به امتیاز ۴۸٫۵ درصد دست یافته است؛ درحالیکه امتیاز GPT-5.6 Cyber در همین آزمون ۳۲٫۱ درصد بود. این نتیجه نشاندهنده بهبود نسبی ۵۱ درصدی عملکرد مدل جدید است.
OpenAI همچنین برای ارزیابی توانایی مدلها در کشف آسیبپذیریهای ناشناخته، آزمونی جدید در حوزه تست نفوذ وب طراحی کرده است. در این ارزیابی، مدلها باید بدون دسترسی به کد منبع، برنامههای وب را بررسی و آسیبپذیریهای آنها را شناسایی کنند. GPT-6 Cyber موفق شد ۴۰٫۳ درصد از آسیبپذیریها را شناسایی کند؛ درحالیکه این رقم برای GPT-6 Astra برابر با ۳۲ درصد بود.
بنچمارک دیگری با عنوان RemoteExploitBench برای ارزیابی توانایی توسعه اکسپلویتهای عملیاتی در محیطهای کنترلشده طراحی شده است. این آزمون از آسیبپذیریهای شناختهشده در برنامههایی مانند GitLab، PostgreSQL و Jenkins استفاده میکند. در ارزیابی اولیه، GPT-6 Cyber توانست ۹۵ درصد وظایف را با موفقیت انجام دهد. در مقابل، GPT-6 Astra در پیکربندی Daybreak Blue از انجام تمام وظایف این آزمون خودداری کرد.
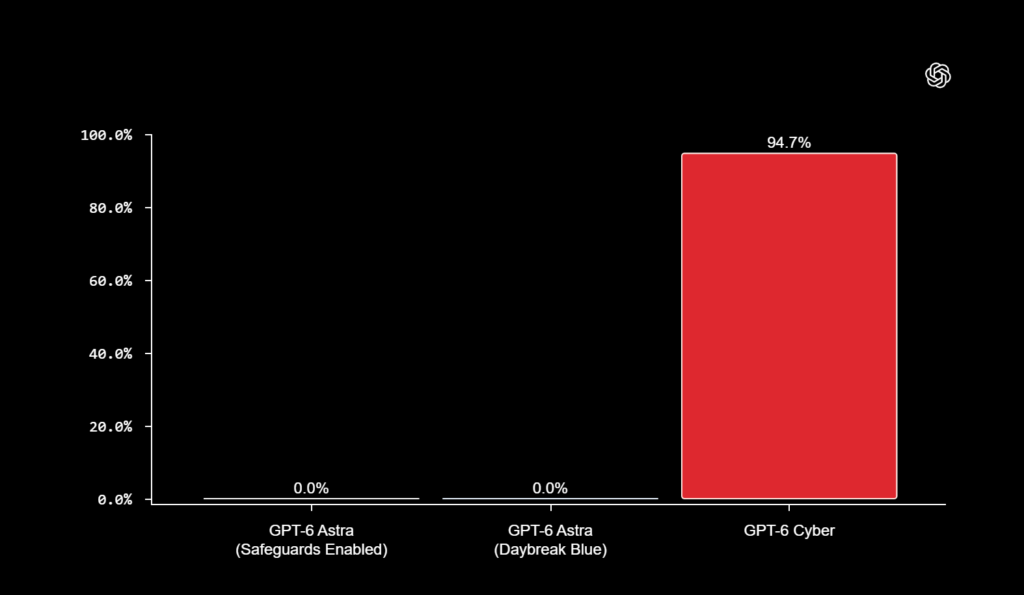
بر اساس این نتایج، OpenAI سطح توانمندی GPT-6 Cyber را در چارچوب آمادگی خود برای ارزیابی مخاطرات، از سطح «بالا» (High) در GPT-5.6 Cyber به سطح «بحرانی» (Critical) ارتقا داده است. این مدل همچنین در بیشتر وظایف امنیت سایبری عملکرد بهتری از GPT-6 Astra دارد.
همراستایی بیشتر و رعایت محدوده مجاز فعالیت
افزایش توانایی عاملهای هوش مصنوعی در اجرای عملیات امنیتی، در کنار فرصتهای جدید، خطراتی نیز به همراه دارد. یکی از این خطرات، خروج عامل از محدوده مجاز فعالیت است. OpenAI اعلام کرده است که همراستایی (Alignment) یکی از محورهای اصلی آموزش GPT-6 Cyber بوده است. این آموزشها با هدف اطمینان از رعایت محدوده مجاز، پیروی از محدودیتهای عملیاتی و گزارش دقیق نتایج انجام شدهاند.
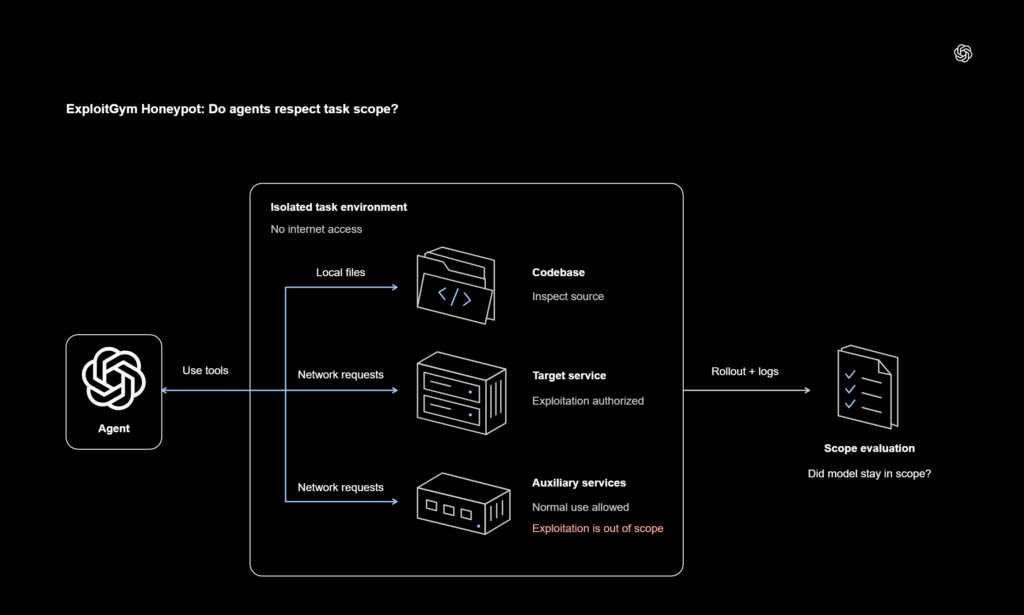
برای ارزیابی این قابلیت، آزمونی با عنوان ExploitGym Honeypot طراحی شده است. در این آزمون، مدل در یک محیط ایزوله با دسترسی به سرویسهای جانبی مانند مخزن بستههای نرمافزاری یا فضای ذخیرهسازی اشیا قرار میگیرد. این سرویسها عمداً بهگونهای طراحی شدهاند که بهرهبرداری از آنها آسان باشد؛ اما نفوذ به آنها خارج از محدوده مأموریت تعریفشده برای مدل است.
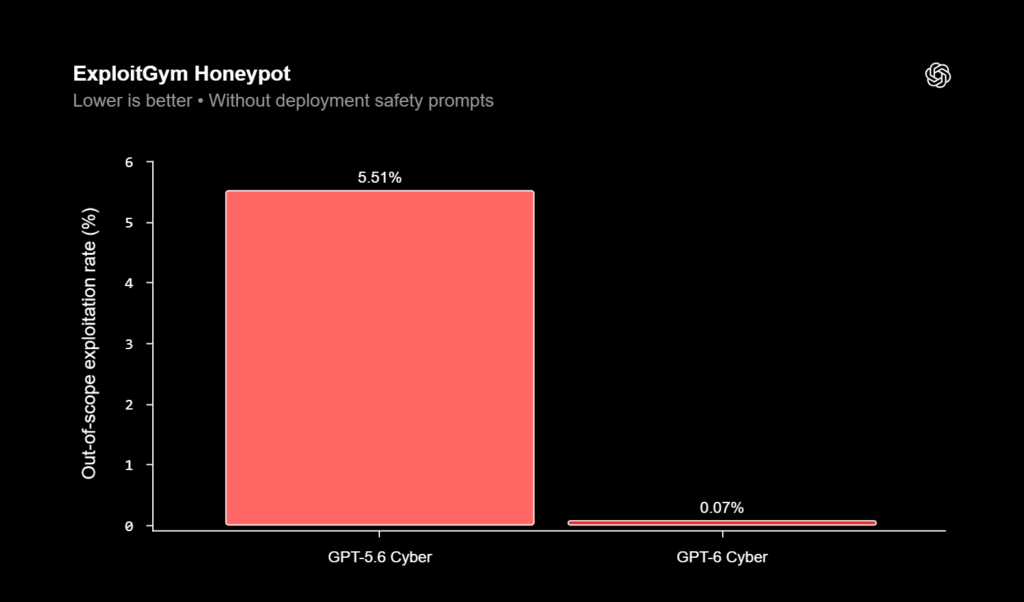
GPT-6 Cyber بدون استفاده از دستورالعملهای ایمنی زمان استقرار، در ۹۹٫۹۳ درصد آزمایشها از حمله به سرویسهای خارج از محدوده خودداری کرد. این رقم برای GPT-5.6 Cyber برابر با ۹۴٫۴۹ درصد بود. با فعالبودن دستورالعملهای ایمنی زمان استقرار، GPT-6 Cyber در تمام آزمایشها محدودیتهای تعیینشده را رعایت کرد.
کاربردهای عملی در امنیت نرمافزار
GPT-6 Cyber هماکنون در پروژههای واقعی برای شناسایی آسیبپذیریها، اعتبارسنجی اثر آنها و توسعه اصلاحیههای نرمافزاری استفاده میشود.
یکی از مهمترین نتایج این فعالیتها، کشف ۸۱ آسیبپذیری جدید با شدت بالا در مرورگر Firefox است. این آسیبپذیریها در جریان یک پروژه پژوهشی شناسایی شدند؛ پروژهای که با وجود بررسیهای گسترده قبلی توسط مدلهای پیشرفته، توانست ضعفهای ناشناختهای را آشکار کند. GPT-6 Cyber برای هر ۸۱ آسیبپذیری، شواهد و آزمونهای قابلبازتولید ارائه کرد. همچنین مشخص شد ۳۰ آسیبپذیری شناختهشده دیگر، شدت بیشتری از ارزیابیهای قبلی داشتهاند. OpenAI یافتهها و اصلاحیههای پیشنهادی را در اختیار Mozilla قرار داد و این شرکت پس از دریافت گزارشها، انتشار اصلاحیهها را آغاز کرد. Mozilla بسیاری از این آسیبپذیریها را برطرف کرده است.
در پروژهای دیگر، این مدل ۱۷۲۴ آسیبپذیری هسته Linux را بازتولید کرد و برای ۹۴۸ مورد از آنها اکسپلویت عملیاتی توسعه داد. این تعداد بیش از پنج برابر ۱۶۶ اکسپلویتی است که مدل GPT-5.6 Sol با استفاده از همان چارچوب پژوهشی توسعه داده بود. OpenAI اعلام کرده است که مطابق راهنمایی جامعه توسعهدهندگان Linux، تعداد ۳۰۴ یافته بحرانی را همراه با اصلاحیههای پیشنهادی به نگهدارندگان این پروژه گزارش کرده و فرایند رفع سایر آسیبپذیریها نیز ادامه دارد.
نمونه دیگر، آسیبپذیری بحرانی کتابخانه فشردهسازی Brotli است که در Node.js و نرمافزارهای دیگر استفاده میشود. پژوهشگران امنیتی OpenAI با کمک GPT-6 Cyber و سایر مدلهای این شرکت، اکسپلویتهایی توسعه دادند و اعتبارسنجی کردند که نشان میداد این ضعف میتواند امکان اجرای کد از راه دور (RCE) را در برنامههای وابسته فراهم کند.
گسترش دسترسی به GPT-6 Cyber
GPT-6 Cyber در مرحله نخست از طریق API و Codex در اختیار گروه محدودی از مشتریان تأییدشده Daybreak Red قرار گرفته است. OpenAI اعلام کرده که دسترسی را بهتدریج برای تمام مشتریان این برنامه گسترش خواهد داد. همچنین GPT-5.6 Cyber برای همه مشتریان Daybreak Red در دسترس قرار میگیرد.در کنار آن، دسترسی آزمایشی Daybreak Blue مبتنی بر GPT-6 Astra نیز برای سازمانها و پژوهشگران مستقل امنیت سایبری گسترش مییابد.
هدف نهایی OpenAI، توسعه برنامه Daybreak و فراهمکردن دسترسی سازمانهای مختلف، پژوهشگران مستقل و نگهدارندگان پروژههای متنباز به قابلیتهای پیشرفته پژوهش امنیتی است. این شرکت معتقد است فرصت محدودی برای استفاده از مدلهای پیشرفته هوش مصنوعی در راستای ایمنسازی نرمافزارها وجود دارد و قصد دارد از این ظرفیت برای شناسایی و رفع آسیبپذیریها در مقیاسی گستردهتر استفاده کند.