آیندهای که امروز تجربه کردیم
سایههای هوش مصنوعی؛ گزارش افشاگرانه آنتروپیک چه چیزی راجعبه جرایم سایبری سازمانیافته در مقیاس جهانی میگوید؟
سید محمدجواد فیاض
- ۲۳ شهریور ۱۴۰۵
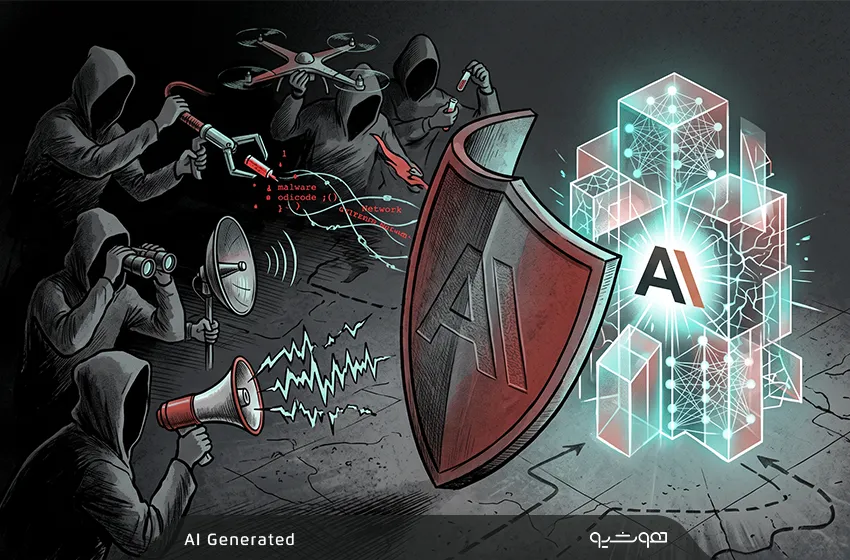
چشمانداز امنیت سایبری شاهد یک تحول ساختاری اساسی است؛ عبور از عصر «ابزارهای ایستا» و ورود به دوران «مدلهای هوش مصنوعی خودگردان و هماهنگکننده». گزارش راهبردی اخیر آنتروپیک فاش میکند که هوش مصنوعی مولد دیگر صرفاً یک دستیار برای نگارش کد یا ایمیلهای فیشینگ نیست، بلکه به مغز متفکر عملیاتهای پیچیده تبدیل شده است.
این تغییر وضعیت، شکاف مهارتی تاریخی میان اپراتورهای انفرادی، گروههای هکتیویست و بازیگران پیشرفته دولتی (APT) را بهشدت کاهش داده است. امروزه، یک مهاجم با دانش فنی متوسط میتواند با بهرهگیری از مدلهای پیشرفته هوش مصنوعی، زرادخانهای را مدیریت کند که پیشتر نیازمند لشکری از متخصصان امنیت سایبری و بودجههای کلان دولتی بود.
صحت و سقم ادعاهای مطرحشده علیه کشورهایی از جمله روسیه، چین و مخصوصاً ایران بر عهده نهاد منتشرکننده گزارش، یعنی شرکت توسعهدهنده هوش مصنوعی آنتروپیک است.
رسانه تخصصی هوش مصنوعی هوشیو و نویسنده، با نگاهی بهدور از هر گونه جهتگیری سیاسی، به بیان مطالب ارائهشده در گزارش آنتروپیک برای مخاطب فارسیزبان میپردازد.
گزارش آنتروپیک چه میگوید و چرا مهم است؟
گزارش جامع شناسایی و تهدیدات شرکت آنتروپیک در سپتامبر ۲۰۲۶ (Detecting and countering misuse of AI: September 2026)، پرده از تکامل نگرانکننده سوءاستفاده از هوش مصنوعی برمیدارد. در بازه زمانی دسامبر ۲۰۲۵ تا اوت ۲۰۲۶، تیم هوش تهدیدات این شرکت عملیاتهای متعددی را شناسایی و مختل کرده است که در آنها بازیگران دولتی، مجرمان سایبری، فروشندگان جاسوسافزارها و گروههای هکتیویست (hacktivism: رخنهکنشگری یا هکرهای فعالگرا که از هک برای پیشبرد مقاصد سیاسی، اجتماعی و اعتراضی خود استفاده میکنند) از مدلهای Claude برای پیشبرد اهداف مخرب خود استفاده کردهاند. این گزارش که فعالیتها را در هفت حوزه اصلی شامل عملیات سایبری، عملیات نفوذ، نظارت، کلاهبرداری، سوءاستفاده بیولوژیک، توسعه سلاحهای متعارف و تقطیر غیرمجاز دستهبندی میکند، نشان میدهد که عمدتاً از مدلهای Claude Haiku ،Sonnet و Opus استفاده شده و به جز یک مورد تقطیر غیرمجاز، شواهدی از نفوذ به مدلهای محدودتر Fable یا Mythos دیده نشده است.
اهمیت استراتژیک این گزارش در شناسایی پدیدهای است که میتوان آن را «تغییر اقتصاد حملات سایبری» نامید. هوش مصنوعی هزینههای تحقیق، توسعه اکسپلویت و پردازش دادههای سرقتی را به نزدیکی صفر رسانده است. درحالیکه مدافعان هنوز بر مدلهای تشخیص مبتنی بر امضا (Signature-based) و تحلیلهای ایستا متکی هستند، مهاجمان از هوش مصنوعی برای ایجاد «حلقههای بسته» (Closed Loops) استفاده میکنند؛ حلقههایی که در آن بدافزار پس از شناسایی توسط سیستمهای دفاعی، به طور خودکار بازنویسی، مبهمسازی (Obfuscation) و مجدداً مستقر میشود. این گزارش به کالبدشکافی دقیق چگونگی استفاده گروههای تهدید مولد (GTGs) از این توانمندیها در حوزههای جاسوسی، جنگ شناختی و تسلیحات زیستی میپردازد.
عملیات سایبری؛ اتوماسیون و خودمختاری در زنجیره حمله
در هشت ماه گذشته، سرعت، مقیاس و عمق حملات سایبری به دلیل ورود مدلهای زبانی بزرگ به زنجیره حمله، جهش تصاعدی داشته است. ما شاهد ظهور مفهوم «Vibe Hacking» هستیم؛ جایی که مهاجمان بدون درک عمیق از محیط هدف، صرفاً با ارائه اهداف کلی به هوش مصنوعی، اجازه میدهند مدل خود اقدام به شناسایی، اجرای اسکریپت و استخراج داده کند.
استفاده از هوش مصنوعی در عملیات سایبری باعث ایجاد پدیدهای به نام «ارتقا قابلیتها» (Uplift) از منظر سرعت، مقیاس و عمق شده است. سطح پیچیدگی فنی دیگر شاخص قابلاتکایی برای شناسایی هویت مهاجمان نیست، زیرا هوش مصنوعی به بازیگران با منابع محدود اجازه میدهد کمپینهایی را مدیریت کنند که تا پیشازاین نیازمند تیمهای متخصص و دولتی بود. از جمله موارد سوءاستفاده شناسایی و خنثیشده توسط آنتروپیک میتوان به موارد زیر اشاره کرد:
- گروه GTG-20006 (جاسوسی سایبری روسیه): این گروه که با نام Midnight Blizzard شناخته میشود و اپراتوری روسیزبان با نام مستعار “JackPoterz” در آن فعال است، از هوش مصنوعی برای هدف قراردادن سازمانهای دولتی، نظامی و دیپلماتیک اوکراین و اروپا استفاده کرده است. آنها با تمرکز بر زنجیره تأمین پهپادهای نظامی، موفق به سرقت کد منبع (SDK) سیستم بینایی یک پهپاد نظامی شدند. این گروه با ایجاد جریانهای کاری مبتنی بر هوش مصنوعی، به طور خودکار بدافزارهای خود (نظیر PowerChrome ،WUEngine ،Shadow C2 و بدافزار iOS با نام DarkSword) را پس از شناسایی توسط آنتیویروسها، بازنویسی و مجدداً مستقر میکرد. این گروه از تکنیک CaptiveCrunch استفاده کرد؛ نفوذ به وایفای هتلها و تغییر رکوردها (DNS Hijacking) برای تحویل بدافزارهای GiftDrop (اندروید) و DarkSword (iOS) به دیپلماتها و مقامات اوکراینی. هوش مصنوعی در اینجا وظیفه مانیتورینگ مداوم بدافزار را بر عهده داشت؛ بهمحض شناسایی بدافزار توسط آنتیویروس، عوامل هوش مصنوعی کد را بازنویسی کرده و نسخه جدیدی را که برای امضاهای دیجیتال ناشناخته بود، منتشر میکردند.
- گروه GTG-50014 (مجرمان مالی ShinyHunters): این گروه با بهرهگیری از یک خط لوله توزیعشده در ۱۰ سرور AWS، حدود ۱.۸ میلیون فایل APK اندروید را برای یافتن اسرار و کلیدهای API اسکن کرد. یک اپراتور فرانسویزبان با نامهای مستعار MeowSHA و frkoo یافتهها را از طریق باتهای تلگرامی (مانند ChatMignon و ClintonHog) دستهبندی و مدیریت میکرد. این گروه با رویکرد وایبهکینگ، هوش مصنوعی را مأمور انجام وظایف کلی در محیط قربانی میکرد تا با استفاده از کلیدهای API سرقتشده، هزینههای پردازشی حملات بعدی خود را نیز از جیب قربانیان (عمدتاً مشتریان آنتروپیک) پرداخت کند. این گروه موفق شد از طریق سرقت کلیدهای API، به دادههای بیش از ۲۰۰ سازمان نفوذ کرده و با تهدید به افشای اطلاعات، مبالغ کلانی را درخواست کند. پلتفرم Soraki آنها که بر بستر PostgreSQL/GraphQL بنا شده، نمونهای از مدیریت دادههای سرقتی در مقیاس صنعتی است.
- گروه GTG-10007 (کارخانههای اکسپلویت چین): یک تیم مستقر در چانگشای چین (احتمالاً متشکل از دانشجویان مرتبط با شرکتهای امنیتی Sangfor و QiAnXin)، هوش مصنوعی را برای ایجاد یک برنامه خودمختار تحقیق آسیبپذیری روز صفر (Zero-Day) به کار گرفت. این سیستم بهصورت شبانهروزی و بدون نیاز به انسان، میانافزارها را دیکامپایل کرده و با تولید بدافزارهای سفارشی، تجهیزات شبکهای دولتهای خاورمیانه، اروپا و آسیای جنوب شرقی را هدف قرار میداد. در یک مورد، این گروه موفق شد تنها در یک ماه، بیش از ۱۲ آسیبپذیری بالقوه روز صفر را در تجهیزات امنیتی و شبکهای شناسایی کند.
- زنجیره تأمین هوش مصنوعی (GTG-50020 و GTG-50021): گروه روس/اوکراینی GTG-50021 با ایجاد پلتفرمهای جعلی فروش ارزانقیمت اکانت Claude، ترافیک کاربران را به مدلهای دیگر هدایت کرده و در پسزمینه اقدام به سرقت اعتبارنامههای آنان میکرد. گروه GTG-50020 که پیشتر پلتفرمهای رزرو هتل را هک میکرد، با استفاده از تزریق پرامپت به سندباکسهای ارزیابی فروشندگان هوش مصنوعی، کلیدهای API تولیدی آنها را سرقت کرد تا برای دسترسی به مدلهای پیشنمایش تلاش کند، هرچند در این امر ناکام ماند.
- گروه GTG-50029 (هکتیویستهای اروپایی): یک هکر با استفاده از هوش مصنوعی، آسیبپذیری Race Condition در وردپرس را برای ایجاد حسابهای کاربری جعلی کشف و اکسپلویت کرد. وی با توسعه پلتفرمی اختصاصی به نام «fafsearch» حاوی دهها میلیون رکورد اطلاعاتی، اقدام به داکسینگ (Doxxing) مقامات سیاسی اروپا کرد و بین ۱۲ تا ۲۶ گیگابایت داده حساس را به سرقت برد.
عملیات نفوذ و مهندسی افکار عمومی در مقیاس جهانی
هوش مصنوعی در حوزه جنگ شناختی، امکان «شستشوی انتساب» (Attribution Laundering) را فراهم کرده است؛ یعنی تولید محتوایی که کاملاً ارگانیک به نظر میرسد و ردپای نهادهای دولتی در آن حذف شده است. در حوزه عملیات نفوذ (Influence Operations)، هوش مصنوعی به یک «میز خبر» تمامعیار برای تولید، بازنویسی و بومیسازی محتوای پروپاگاندا تبدیل شده است. این عملیاتها که بر اساس مقیاس Breakout مؤسسه بروکینگز سنجیده میشوند، نشانگر تلاشهای سیستماتیک برای پنهانسازی هویت بازیگران اصلی هستند.
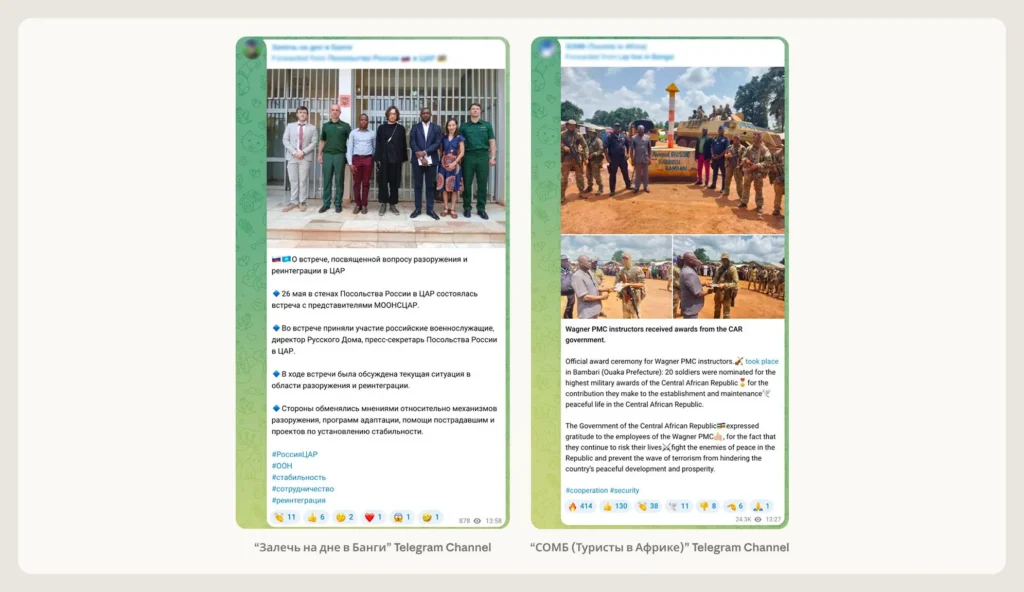
- نفوذ برونمرزی روسیه (GTG-04001 و GTG-24015): در جمهوری آفریقای مرکزی، یک اپراتور روسیزبان متصل به گروه Politology (بازوی نفوذ واگنر/SVR) با استفاده از Claude، محتوای ضد فرانسوی و حامی دولت CAR را برای رادیو Lengo Songo تولید میکرد. آنها حتی از هوش مصنوعی برای تولید قراردادهای کاری الزامآور به «وفاداری به روسیه» و تدوین نامههای اخراج کارمندان استفاده کردند. در موردی دیگر (GTG-24015)، رسانههای دولتی روسیه نظیر Sputnik و RT از Claude بهعنوان سردبیر برای بازنویسی اخبار رومانیایی و اوکراینی به زبانهای اسپانیایی، عربی و روسی جهت توجیه عملیاتهای کرملین و تخریب چهره مایا ساندو (رئیسجمهور مولداوی) استفاده کردند.
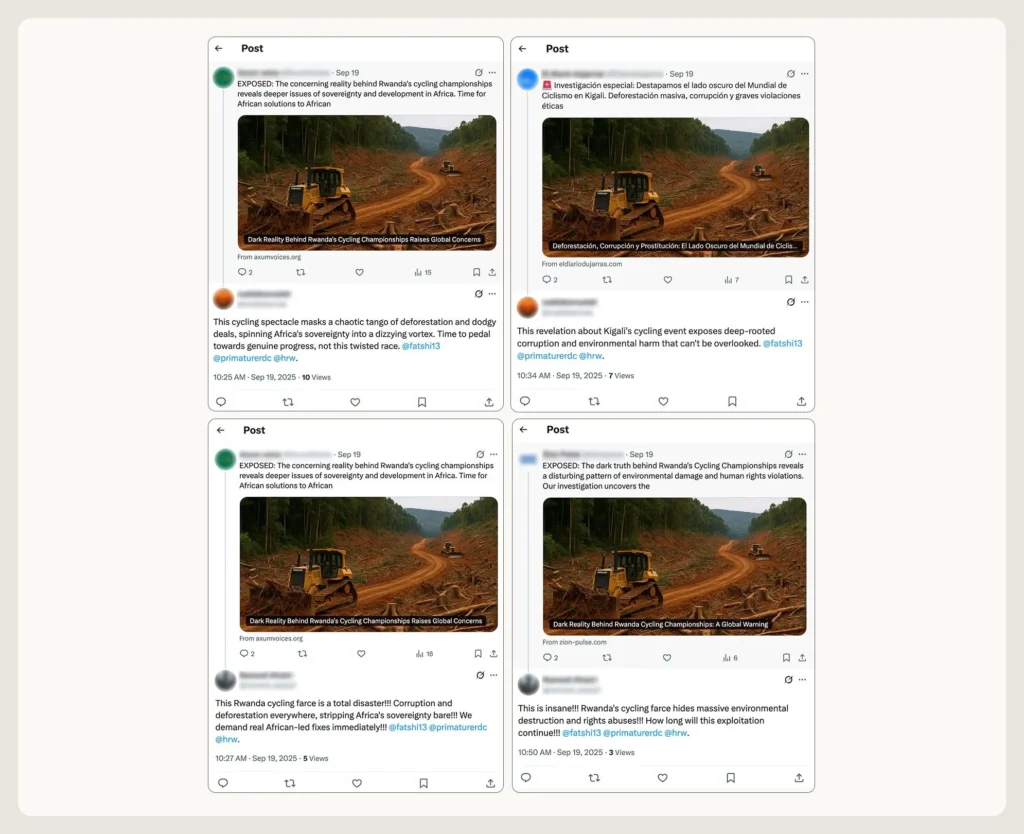
- عملیاتهای تجاری نفوذ بهعنوان سرویس (GTG-54002 و GTG-84005): شرکت تبلیغاتی فرانسوی LKM Company شبکهای از ۷۰ وبسایت خبری جعلی (مانند Naija Pulse و Echo Berlin) و بیش از ۲۵۰ حساب کاربری X (توییتر) ایجاد کرد تا محتوای سیاسی پیرامون درگیریهای کنگو و رواندا را بسته به سفارش مشتریان تغییر دهد. در مالزی (GTG-84005)، شرکت BBS Bilisim Teknolojileri با هزار حساب جعلی و سایت Malaysia Pulse، با سوءاستفاده از دادههای سرشماری روی گسلهای نژادی، مذهبی و سلطنتی مالزی دست گذاشت تا پروندههای اطلاعاتی جعلی علیه مخالفان بسازد.
- نهادهای دولتی ایران (GTG-34001): سه نهاد حاکمیتی ایران شامل سازمان فرهنگ و ارتباطات اسلامی (ICCO)، دفتر تبلیغات اسلامی خراسان رضوی و رصدخانه فرهنگی بینا، از Claude برای اجرای دکترین «جهاد تبیین» استفاده کردند. آنها سیستمهای مدیریت محتوا (مانند قرارگاه «منجنیق» در شبکههای اجتماعی داخلی ایران و خارجی) راهاندازی کرده و تولیدات محتوایی را به ۲۰ زبان هدف از جمله اردو، مالایی و اسپانیایی بومیسازی کردند تا افکار عمومی را درباره مسائلی چون جنگ هدایت کنند.
- گروهک تروریستی منافقین خلق (GTG-84006): این گروه با ایجاد یک زیرساخت مشترک هوش مصنوعی به نام “Viktor” و استخراج بیش از ۵۱,۹۴۴ پیام از تلگرام یک فعال مدنی واقعی، هویت وی را شبیهسازی کرد تا در داخل ایران شبکهسازی کند. آنها با تغییر شعار جنبش اعتراضی به «زن، مقاومت، آزادی» و ایجاد آواتارهای مصنوعی، سعی در نفوذ به افکار عمومی داشتند.
- کمپینهای بنگلادش، کنیا و امارات: در بنگلادش (GTG-54006)، یک فرد با استفاده از اسکریپت fake_news_3.py و چرخش میان ۲۹ اکانت Claude، اخبار جعلی در حمایت از حزب عوامی لیگ تولید میکرد. در کنیا (GTG-54004)، یک شبکه محدود داخلی برای فضاسازی مصنوعی پیرامون سیاستهای اقتصادی به کار رفت. امارات متحده عربی (GTG-84002) نیز با مدیریت ۳۰۰ حساب جعلی، تولید گزارشهای حقوق بشری تقلبی علیه اخوانالمسلمین و حتی نوشتن متن سخنرانی نیابتی برای شورای حقوق بشر سازمان ملل درباره سودان را به Claude سپرد.
نظارت جمعی؛ هوش مصنوعی در خدمت تمامیتخواهی
آنتروپیک استفاده از هوش مصنوعی برای نظارت غیرنظامیان، ساخت سیستمهای رهگیری و نقض حقوق بشر را یکی از خطوط قرمز خود معرفی میکند، بااینحال بازیگران دولتی بهشدت در پی اتوماسیون این فرایندها هستند. جایگزینی نیروی کار انسانی با هوش مصنوعی در نهادهای امنیتی، امکان انتقال از «نظارت هدفمند» به «نظارت تودهای» (Mass Surveillance) را فراهم کرده است.
- نظارت تجاری در خلیجفارس (GTG-54009): شرکت S2T Unlocking Cyberspace (با ریشههای اسرائیلی-سنگاپوری) از Claude برای تحلیل پستهای شبکههای اجتماعی کاربران ایرانی و کشورهای حاشیه خلیجفارس استفاده کرد. این پلتفرم افراد را در شش دسته جمعیتی مرتب کرده و با ارزیابی گرایشهای موافق یا مخالف رژیمها، گزارشهای اطلاعاتی رسمی به زبان عربی تولید میکرد.
- سرکوب اویغورها و کنترلهای مذهبی چین (GTG-14010 و GTG-14020): یک پیمانکار وابسته به امنیت دولتی چین با استفاده از Claude، مکالمات بیش از ۱۰۰ گروه واتساپ و کانال تلگرام متعلق به اویغورهای فعال در ارتش آزاد سوریه را تحلیل کرد. ازآنجاکه اپراتور به زبان عربی مسلط نبود، هوش مصنوعی نقش یک کارشناس بومی را برای فریب و استخدام جاسوس بازی کرد. در حوزه مذهبی (GTG-14020)، نهادهای چینی از Claude برای تشکیل پروندههای اطلاعاتی علیه کاردینالهای کاتولیک در آسیا، بوداییان تبت و فالون گونگ استفاده کرده و نقاط ضعف آنها (معروف به «دستگیره کار» یا zhuāshǒu) را استخراج میکردند.
- عملیات حفظ ثبات در چین (GTG-14021 و GTG-14022): پلیس سایبری و نهادهای امنیتی شهری در چین با توسعه داشبوردهای پایش لحظهای و استفاده از محیط اجرای Claude Code، به طور خودکار ناراضیان داخلی، برگزارکنندگان مراسم تیانآنمن و حتی نشستهای بنیاد حقوق بشر در اسلو را هدفگذاری کردند. اکانت توییتری معروف @whyyoutouzhele (Teacher Li) از جمله اهداف اصلی این رصد بود.
- شنود سراسری در مالی (GTG-50027): یک مشاور سازمان امنیت دولتی مالی (ANSE)، پلتفرمی به نام “Lakana 360” را به کمکClaude کدنویسی کرد که ترافیک ۲۵ میلیون سیمکارت در سه اپراتور ملی این کشور را پایش میکند. این پلتفرم قابلیت تولید خودکار پروندههای اطلاعاتی از ارتباطات صوتی و متنی شهروندان بدون نیاز به مجوز قضایی را دارا بود.
توسعه جنگافزارهای متعارف و هوش نظامی
ورود هوش مصنوعی به طراحی نرمافزارهای هدایت، ناوبری و کنترل (GNC)، سطح آمادگی فناوری (TRL) تسلیحات غیرمتعارف را بهشدت افزایش داده است. تیم Frontier Red آنتروپیک با اعمال ارزیابیهای دقیق، موارد متعددی از تلاش برای توسعه تسلیحات فیزیکی و سیستمهای الکترونیکی را خنثی کرده است.
- سلول مهندسی تسلیحات هدایتشونده یمن (GTG-87001): یک تیم در شمال یمن از Claude برای نوشتن کدهای کنترل و ناوبری (GNC) سیستمهای موشکی استفاده کرد. پروژههای آنها شامل یک راکت هدایتشونده مرحله نهایی، یک موشک بالستیک با برد بیش از ۲۰۰۰ کیلومتر و یک موشک چندگانه (موسوم به R2000) مجهز به کلاهک گلاید فراصوت بود. آنها پس از شکست در تست میدانی یک راکت، برای رفع باگها مجدداً به Claude مراجعه کردند.
- سیستمهای کنترل آتش ضد-اژدر چین (GTG-17001): یک پیمانکار نظامی چینی با تظاهر به اینکه یک شرکت آمریکایی است، از Claude برای تدوین یک سند فنی ۲۰۰ صفحهای و کدهای کنترلی مربوط به سیستمهای ضد-اژدر نیروی دریایی ارتش آزادیبخش خلق چین استفاده کرد.
- دسته پهپادهای کامیکازه خودمختار روسیه (GTG-27005): گروهی از برنامهنویسان فریلنسر روسیزبان مرتبط با مراکز دانشگاهی، با نام پروژه «DronDoc» یا «Serafim»، کدهای سیستم بینایی کامپیوتری برای یک دسته پهپاد انتحاری FPV را به کمک Claude توسعه دادند. این سیستم طوری طراحی شده بود که ادوات روسی را لیست سفید کرده و مواضع اوکراین در استان دونتسک را بهصورت خودمختار هدف قرار دهد.
- جنگ الکترونیک و تسلیحات هدایتشونده چین (GTG-17002 و GTG-17003): محققان نظامی چین با طراحی ۱۶ ماژول جنگ الکترونیک از طریق Claude، نرمافزاری برای شناسایی و سرکوب رادارهای پدافندی نظیر Patriot و THAAD با محوریت اهدافی در تایوان ساختند. در موردی دیگر، یک تیم اطلاعاتی چین از هوش مصنوعی برای تحلیل تکنولوژی مایکروویو پرتوان آمریکا (جهت مقابله با پهپادها) و نفوذ به زنجیره تأمین شرکتهای غربی بهره برد.
- تأمین تجهیزات دومنظوره روسیه (GTG-27006): یک مدیر خرید در مسکو برای دورزدن تحریمها، از Claude برای تنظیم اسناد خرید مغناطیسسنجهای آلمانی، پنلهای خورشیدی گرید-فضایی و سیستمهای اکسیژن هوانوردی از طریق واسطههای چینی استفاده کرد.
تهدیدات بیولوژیک
هوش مصنوعی آستانه ورود به تروریسم زیستی را کاهش داده است. ماهیت دوگانه دانش زیستی باعث شده تا مهاجمان بتوانند نیت مخرب خود را در پوشش تحقیقات درمانی پنهان کنند. توسعه پاتوژنهای خطرناک نیازمند دانش تخصصی است و آنتروپیک با معرفی Claude Fable 5، محدودیتهای شدیدی بر محتوای بیولوژیک اعمال کرده است. بااینحال، محققان دولتی و آزمایشگاهی برای دسترسی به این مدلها از مسیرهای پیچیدهای استفاده میکنند. (جرئیات بیشتر در بلاگ آنتروپیک)
- جهشزایی ویروسها: پلتفرمهای واسطهگر با مخفیسازی ترافیک (ZDR) و دورزدن محدودیتهای جغرافیایی، درخواستهای محققان برای ویرایش ژنتیکی ویروس چیکونگونیا (Chikungunya) را به مدلهای مجاز ارسال کردند. در موردی دیگر، محققی با استفاده از مدلهای ضعیفتر (مانند Sonnet 4) برای هفتهها در حال طراحی آزمایشهایی برای انطباقپذیری پستانداران با آنفلوانزای پرندگان (Avian Influenza) بود.
- توسعه سموم زیستی: یک اکانت مرتبط با دولتها با استفاده از مدل Opus 5 در کمتر از یک ساعت پروپوزال کاملی برای فرار ایمنی ویروس آبله (Orthopoxvirus) تدوین کرد. در دو پرونده دیگر، محققان با استفاده از هوش مصنوعی، کاتالوگی از پپتیدهای سمی تولید کردند که قابلیت دوگانه استفاده در داروهای مسکن و عوامل فلجکننده (مشمول محدودیتهای گروه استرالیا و سازمان جهانی بهداشت) را داشت.
شبکههای کلاهبرداری
اقتصاد سایه هوش مصنوعی اکنون شامل سرقت مالکیت معنوی خودِ مدلهای هوش مصنوعی از طریق فرایند Distillation است.
- شبکههای کلاهبرداری (GTG-15001): یک استودیوی توسعه اپلیکیشن در چین شبکهای از ۲۰ برنامه دوستیابی (مانند DORA، DONI، NALO) ایجاد کرد که در آن ۴,۷۰۰ پرسونای مبتنی بر هوش مصنوعی کلود با بیش از ۲۵ هزار قربانی مکالمه کردند. در این شبکه، نسبت رباتها به انسانهای واقعی ۳ به ۱ بود. وظیفه انسانهای اجیر شده صرفاً انجام تماسهای تصویری و فالو کردن شبکههای اجتماعی برای واقعی جلوهدادن رباتها بود. مدلهای کلود حدود ۲.۳۶ میلیون پیام را در کمتر از دو هفته بدون افشای هویت مصنوعی خود مدیریت کردند و برنامهها نیز برای دورزدن بررسیهای امنیتی اپل و گوگل شخصیسازی شده بودند.
عملیات تقطیر چینیها
آنتروپیک ادعا میکند آزمایشگاههای بزرگ چینی (Alibaba, DeepSeek, Moonshot) بهجای آموزش مدلهای خود از صفر، اقدام به سرقت استدلالهای مدل Claude Opus کردهاند. تقطیر غیرمجاز به معنای استخراج پنهان قابلیتها و «زنجیره تفکر» (CoT) یک مدل قدرتمند و تزریق آن به یک مدل ضعیفتر جهت آموزش است. شرکتهای چینی متعددی با استفاده از کارتهای اعتباری سرقتی و شبکههای پروکسی، حملات گستردهای علیه مدل Opus ترتیب دادند.
- علیبابا (GTG-16005): بزرگترین عملیات تقطیر با ثبت ۱۵۱ میلیون درخواست از طریق ۳۵۰۰ اکانت جعلی برای آموزش مدلهای Qwen 3.5، 3.6 و 3.7 انجام شد. علیبابا Claude را مجبور میکرد تفکراتش را داخل تگهای متنی خاصی افشا کند.
- مونشات (GTG-16002): این شرکت سازنده مدل Kimi، بالغ بر ۲۳ میلیون درخواست مشتریان خود را مخفیانه به Claude ارسال میکرد و پاسخ Claude را به نام خود نمایش میداد. این کار باعث افشای اطلاعات فوقحساس مشتریان، از جمله دادههای دوربینهای مداربسته نهادهای نظامی PLA در چنگدو و اعتبارنامههای مهندسان دولتی شد.
- دیپسیک (GTG-16001): با ارسال ۱۲.۱ میلیون درخواست به Claude، این شرکت نیز ترافیک مشتریان خود از جمله یک آژانس دفاعی روسیه و پلیس امنیت عمومی چین را افشا کرد.
- Zhipu و شیائومی: شرکت Zhipu با ۳.۴ میلیون درخواست برای آموزش مدل GLM، تلاش کرد قابلیتهای سایبری Claude را استخراج کند. شیائومی (GTG-16008) نیز ۴۰۰ هزار مکالمه کاربران مدل MiMo خود را جهت آموزش مجدد، به Claude ارسال کرد. همچنین شرکتهای SenseTime و MiniMax با ایجاد شرکتهای پوششی، دادههای ارزشمندی را بهصورت تجاری خریداری و استخراج کردند.
جدول مقایسهای حجم تبادلات تقطیر شده
| نام شرکت / آزمایشگاه | حجم تبادلات شناسایی شده (Exchanges) | مدل هدف / هدف عملیاتی |
| Alibaba (GTG-16005) | ۱۵۱ میلیون | آموزش مدلهای Qwen 3.x |
| Moonshot (GTG-16002) | ۲۳ میلیون | جایگزینی مخفیانه Claude بهجای مدل Kimi |
| DeepSeek (GTG-16001) | ۱۲.۱ میلیون | استخراج CoT برای بهبود استدلال منطقی |
| SenseTime (GTG-16012) | نامشخص | خرید دادههای سرقتی از واسطهها |
در نتیجه
گزارش سپتامبر ۲۰۲۶ آنتروپیک نشان میدهد که تهدیدات هوش مصنوعی از مرحله «احتمالی» به مرحله «عملیاتی و گسترده» رسیدهاند. مهاجمان در حال «بستن حلقه» (Closing the Loop) هستند؛ یعنی استفاده از هوش مصنوعی برای یافتن قربانی، نفوذ، اصلاح خودکار ابزارهای شناسایی شده و تکرار حمله در مقیاس وسیع.
آنتروپیک معتقد است برای مقابله با این پارادایم، یک «دفاع لایهای» (Layered Defense) ضروری است که شامل موارد زیر باشد:
- خلاصهسازی استدلال: جلوگیری از نشت زنجیره تفکر مدل برای مقابله با تقطیر غیرقانونی.
- سیستمهای تأیید هویت و ایمنی زیستی: محدودکردن دسترسی به دانش حساس آزمایشگاهی تنها برای کاربران تأیید شده در برنامه دسترسی مورداعتماد (Trusted User Programs).
- همکاری استراتژیک: اشتراکگذاری شاخصهای آلودگی (IOCs) و رفتارهای گروههای GTG بین توسعهدهندگان هوش مصنوعی و نهادهای امنیتی جهانی برای شناسایی الگوهای فریب پیش از وقوع خسارت فیزیکی یا سایبری.
یافتههای آنتروپیک تأیید میکند که هوش مصنوعی پیشرفته، مرزهای تقارن در عملیاتهای سایبری، اطلاعاتی و نظامی را بهشدت تغییر داده است. ازاینرو، اعمال لایههای دفاعی چندگانه، رصد لحظهای شبکههای پروکسی و الزام به احراز هویت شرکتی برای برخی مناطق، تنها راهکارهای موجود برای کند کردن روند تسلیحاتیشدن مدلهای زبانی به شمار میروند. آنتروپیک در پاسخ به این تهدیدات، قابلیت «تفکر محافظتشده» را در مدل Fable 5.1 پیادهسازی کرده است تا از افشای منطق درونی خود در برابر عملیاتهای تقطیر جلوگیری کند. با این تفاسیر، توسعه ایمن این اکوسیستم نیازمند همکاری مستمر نهادهای اطلاعاتی، دولتها و جامعه مدنی خواهد بود.