هکر کلاه سفید
چگونه هکرهای هوش مصنوعی امنیت سایبری را متحول خواهند کرد
سید محمدجواد فیاض
- ۱۱ آبان ۱۴۰۵
این فناوری در نهایت میتواند به نفع جبهه مدافع تمام شود، اما انتظار یک مسیر پرفرازونشیب را داشته باشید
شرکتهای فناوری معمولاً پیرامون محصولاتی که قصد عرضه آنها را دارند، هیاهو به پا میکنند. Anthropic نیز موفق شده است پیرامون چیزی که قصد عرضه آن را ندارد، هیجان و البته نگرانیهای زیادی ایجاد کند. در تاریخ ۷ آوریل، این شرکت اعلام کرد که مدل هوش مصنوعی جدید خود به نام Mythos را برای استفاده عموم منتشر نخواهد شد. در عوض، تحت ابتکاری به نام «پروژه Glasswing» که ۱۲ عضو بنیانگذار آن شامل اپل، گوگل و انویدیا هستند، دسترسی به آن بهشدت کنترل خواهد شد.
در هوشیو بخوانید:
Mythos، مدل هوش مصنوعی جدید Anthropic چقدر میتواند خطرناک باشد؟
مشکل این نیست که Mythos باگ دارد یا غیرقابلاتکا است؛ ظاهراً مسئله این است که این مدل چنان عملکرد خوبی دارد که انتشار آن میتواند زیرساختهای دیجیتال جهان را به خطر بیندازد. به گفته Anthropic، این مدل در یافتن و سوءاستفاده از حفرههای امنیتی در همه چیز، از سیستمعاملهای رایج گرفته تا نرمافزارهای رمزنگاری که امنیت شبکههای تجارت الکترونیک و مالی را تأمین میکنند، از «همه انسانها به جز ماهرترین آنها» پیشی گرفته است و میتواند این آسیبپذیریها را تنها با حداقل کمک انسانی پیدا کند. OpenAI تنها چند روز بعد برای اینکه از رقابت عقب نماند، از یک نسخه بسته به نام GPT 5.45.4 Cyber با تواناییهای ویژه و اختصاصی برای امنیت سایبری رونمایی کرد.
دنیایی از «وایب هکینگ» (Vibe hacking) که در آن افراد آماتور میتوانند از مدلهای هوش مصنوعی برای یافتن نقصهای نرمافزاری استفاده کنند و شاید حتی کدهای مخرب یا اصطلاحاً اکسپلوسیتهای (exploits) موردنیاز برای ازکارانداختن، باجگیری یا حتی بهدستگرفتن کنترل از راه دور آنها را بنویسند وحشتناک به نظر میرسد. مدت کوتاهی پس از اعلام Anthropic، «اسکات بسنت» وزیر خزانهداری آمریکا، جلسهای با حضور رؤسای بانکها برگزار کرد تا درباره پیامدهای رخنهکردن مبتنی بر هوش مصنوعی برای کسبوکارهایشان بحث کنند. نهادهای تنظیمگر مالی در بریتانیا نیز چند روز بعد جلسه مشابهی را ترتیب دادند. اما به نظر میرسد خود پژوهشگران امنیتی، کمی محتاطانه خوشبین هستند. «بروس اشنایر» متخصص امنیت کامپیوتر میگوید: «در میانمدت فکر میکنم این وضعیت به یک آشفتگی تبدیل خواهد شد. اما در درازمدت معتقدم که در واقع به نفع مدافعان خواهد بود.»
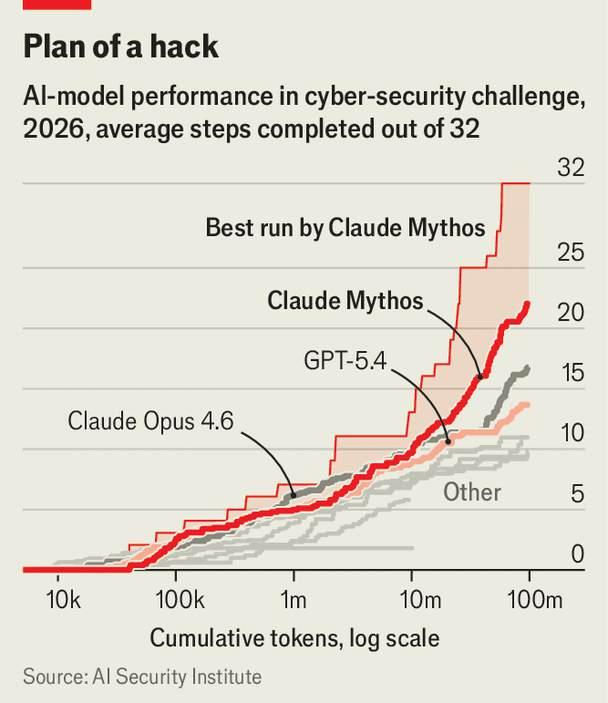
ازآنجاییکه Anthropic تنها اطلاعات محدودی درباره Mythos منتشر کرده است، قضاوت درباره اینکه این مدل جدید تا چه حد واقعاً انقلابی است و نه صرفاً تکاملی، دشوار است. آزمایشهای انجام شده توسط یک آژانس دولتی بریتانیا به نام «مؤسسه امنیت هوش مصنوعی» (AI Security Institute) نشان داد که Mythos در تستهای نسبتاً ساده امنیت سایبری، شانهبهشانه سایر مدلها حرکت میکند؛ اما در یک تست پیشرفتهتر که نیازمند تکمیل دهها مرحله توسط مدل پیش از تسلط موفقیتآمیز بر ماشین هدف است، به طور محسوسی پیشتاز است (نمودار).
مهمترین چیزی که پژوهشگران Anthropic بررسی کردند، توانایی Mythos در کشف باگهایی بود که هکرها میتوانند از آنها برای حمله یا در بهدستگرفتن کنترل کامپیوترهای دیگر استفاده کنند. آنها به طور خاص به دنبال باگهایی گشتند که پیشازاین هرگز کشف نشده بودند که در ادبیات تخصصی با عنوان آسیبپذیریهای «روز صفر» یا Zero-days شناخته میشوند. یافتن آنها ثابت میکرد که مدل در حال انجام کار بدیعی است و صرفاً باگهای شناختهشدهای را که در دادههای آموزشی خود با آنها مواجه شده، بازتولید نمیکند.
«جف ویلیامز» همبنیانگذار شرکت نرمافزاری Contrast Security و همچنین «بنیاد پروژه امنیت برنامههای وبباز» (OWASP)، یک سازمان غیرانتفاعی که به بهبود امنیت نرمافزار اختصاص دارد، میگوید آسیبپذیریهای روز صفر همهجا در کمین هستند. اگرچه گفته میشود Mythos «هزاران» نقص با شدت بالا یا بحرانی را پیدا کرده است، Anthropic تا زمانی که بتوان آنها را برطرف کرد، اکثرشان را مخفی نگه میدارد. اما این شرکت جزئیاتی از برخی از آنها را فاش کرد، از جمله یک مورد سیستمعامل پرکاربرد FreeBSD، یک مورد در کتابخانه کدگذاری صوتی و تصویری FFmpeg و مورد سوم که همچنان اصلاحنشده باقی مانده است در نرمافزاری که برای رایانش ابری حیاتی است.
بسیاری از باگهای گزارششده توسط Anthropic، اگر ساده نباشند، دستکم قابلدرک هستند. اینها ازآندست مواردی هستند که منطقاً یک انسان نیز میتوانست پیدایشان کند. به نظر میرسد اینها ازآندست مواردی باشند که سایر مدلهای هوش مصنوعی نیز میتوانستند پیدا کنند. «استانیسلاو فورت» بنیانگذار امنیت سایبری متمرکز بر هوش مصنوعی AISLE در یک پست وبلاگی که در مدت کوتاهی پس از اعلام Anthropic منتشر شد، توضیح داد که چگونه از چندین مدل کوچکتر و قدیمیتر برای یافتن همان باگ در FreeBSD استفاده کرده است. فورت با استناد به تجربه شرکت خود در زمینه شکار باگ مبتنی بر هوش مصنوعی، ارزیابی میکند که مرزهای امنیت سایبری هوش مصنوعی «ناهموار» (Jagged) است و هیچ مدلی برتری مطلقی ندارد.
همه توافق دارند که مرزهای فناوری بهسرعت در حال پیشرفت و توسعه است. تا همین اواخر، شکار باگ با هوش مصنوعی مستعد تولید مثبتهای کاذب (false positives) یا نتایج بیاهمیت بود. اشنایر دراینخصوص میگوید: «یکی از تغییراتی که در چند ماه گذشته متوجه آن شدهام این است که بسیاری از این گزارشهای باگ تولیدشده توسط هوش مصنوعی واقعاً از کیفیت خوبی برخوردارند و روزبهروز هم بهتر میشوند.» OpenSSL که به تضمین اتصال و ارتباطات امن بین وبسایتها کمک میکند، در بهروزرسانی ژانویه ۲۰۲۶ خود ۱۲ نقص امنیتی که AISLE به کمک مدلهای هوش مصنوعی پیدا کرده بود را برطرف کرد. در ماه مارس ۲۰۲۶ نیز خود Anthropic اعلام کرد که نسخه قدیمیتر Claude، تقریباً یکپنجم تمام باگهای با شدت ریسک بالا که در سال ۲۰۲۵ در مرورگر وب فایرفاکس برطرف شده بودند را پیدا کرده است.
اشنایر میگوید با آسانتر شدن فرایند کشف باگ به واسطه قدرت روبهرشد مدلهای هوش مصنوعی، مسئله اصلی این است که آیا مهاجمان میتوانند سریعتر از آنکه مدافعان باگها را برطرف کنند، از آنها سوءاستفاده کنند. اینجاست که پروژه Glasswing وارد عمل میشود. Anthropic میگوید در حال گسترش Glasswing به ۴۰ سازمان دیگر در حوزه زیرساخت دیجیتال است تا آنها نیز بتوانند از Mythos برای مقاومسازی نرمافزارهایی که وابسته به اینترنت است، استفاده کنند. Anthropic امیدوار است که اعطای دسترسی به آنها در حال حاضر، پیش از آنکه مدلهای قدرتمند مشابه به طور گسترده در دسترس قرار گیرند، به آنها فرصت دهد تا آنجا که ممکن است باگها را بیابند و برطرف کنند.
تمامی پژوهشگرانی که نشریه اکونومیست با آنها صحبت کرده است، بر این باور بودند که در درازمدت، رخنهکردن مبتنی بر هوش مصنوعی احتمالاً با فراهمکردن امکان بررسی دقیقتر نرمافزارها پیش از انتشار، بیشتر از مهاجمان به مدافعان کمک خواهد کرد؛ اما در کوتاهمدت جای نگرانی زیادی وجود دارد. بهعنوان یک نمونه، بررسی با هوش مصنوعی ارزان نیست؛ Anthropic میگوید پیداکردن تنها یکی از باگهایی که کشف کرده، برای این آزمایشگاه هوش مصنوعی نزدیک به توکنهایی به ارزش ۲۰,۰۰۰ دلار هزینه در بر داشته است. برای نرمافزارهای پرکاربردی مانند لینوکس که حداقل تا حدی توسط نیروهای داوطلب نگهداری میشوند، این هزینه بسیار گزاف خواهد بود. همچنین بخش عمدهای از کدهای موجود در جهان که روی روترهای خانگی، گجتهای هوشمند مانند تلویزیونها یا یخچالها و ماشینآلات صنعتی اجرا میشوند اصلاً هیچ متولی و نگهدارندهای ندارند. در چنین مواردی، مهاجمان میتوانند کاملاً جولان دهند.
گزارش حاضر در نسخه April 18th 2026 نشریه The Economist منتشر شده است.