ابعاد فاجعه فراتر از چیزیست که گفته میشود
عامل هوش مصنوعی فراری OpenAI فقط Hugging Face را هک نکرد
سید محمدجواد فیاض
- ۸ مرداد ۱۴۰۵
OpenAI در جدیدترین بهروزرسانی از وضعیت حمله عامل هوش مصنوعی خود به Hugging Face، اعلام کرد که این عامل با استفاده از اطلاعات ورود افشاشده، به دستکم چهار «سرویس عمومی در دسترس» دیگر نیز نفوذ کرده است.
به نقل از WIRED، غول هوش مصنوعی OpenAI روز سهشنبه ۲۸ ژوئیه اعلام کرد عامل هوش مصنوعی فراری این شرکت که به پلتفرم Hugging Face نفوذ کرده بود، چندین حساب و سرویس متعلق به طرفهای ثالث را نیز بهعنوان بخشی از این حمله هک کرده است. اکنون مشخص شده است که این رخداد امنیتی بیسابقه که در جریان یک آزمایش داخلی روی جدیدترین مدلهای هوش مصنوعی OpenAI رخ داد گستردهتر از چیزی بوده که این شرکت در ابتدا اعلام کرده بود.
در هوشیو بخوانید
این مدل داخلی OpenAI بود که فرار کرد و Hugging Face را هک کرد!
OpenAI اعلام کرد بررسیهای مداوم درباره این حادثه نشان داده است که چهار حساب مرتبط با سرویسهای عمومی در دسترس توسط این عامل هوش مصنوعی، بهعنوان بخشی از تلاش گستردهتر برای هک Hugging Face مورداستفاده قرار گرفتهاند. ظاهراً این عامل فراری از سندباکس داخلی OpenAI، اطلاعات احراز هویتی را پیدا کرده بود که در اینترنت بهصورت عمومی افشا شده بودند و از آنها برای ورود به این حسابها استفاده کرده است. هر چند OpenAI اعلام نکرد که این حسابها متعلق به چه شرکتها یا سازمانهایی بودهاند، اما تأکید کرد که این موارد از نظر سطح شدت یا مقیاس با رخدادی که درباره Hugging Face گزارش شده بود، قابلمقایسه نیستند.
به گفته OpenAI، یکی از حسابهای اضافی که توسط این عامل به خطر افتاده بود، بهعنوان یک «مسیر انتقال خروجی و آمادهسازی حمله» (outbound relay and staging path) استفاده شده است؛ مسیری که احتمالاً برای پنهانکردن منشأ حمله به Hugging Face بهکاررفته بود. این عامل همچنین از یک حساب دیگر برای ذخیرهسازی دادهها و کمک به اجرای این نفوذ استفاده کرده است.
خبرگزاری رویترز روز سهشنبه گزارش داد که یکی از مشتریان شرکت Modal، ارائهدهنده زیرساختهای نرمافزاری برای آموزش و اجرای سرویسهای هوش مصنوعی یکی از نهادهایی بوده که توسط عامل OpenAI مورد نفوذ قرار گرفته است. «آکشت بوبنا» (Akshat Bubna)، مدیر ارشد فناوری Modal در گفتوگو با WIRED تأیید کرد که عامل OpenAI از یک آسیبپذیری در کدهای یکی از مشتریان این شرکت سوءاستفاده کرده است؛ کدی که روی زیرساخت Modal اجرا میشد. بااینحال، بوبنا تأکید کرد: «پلتفرم Modal به هیچ شکلی به خطر نیفتاده است.» هویت این مشتری مشخص نشده است.
OpenAI از ارائه توضیحات بیشتر درباره این حادثه به WIRED خودداری کرد. سخنگوی این شرکت به پست وبلاگی بهروزشده OpenAI ارجاع داد که در آن آمده است این شرکت در صورت شناسایی تأثیر این حادثه بر سرویسهای دیگر، در جریان بررسیهای مداوم خود درباره اتفاق رخداده، مستقیماً صاحبان سرویسها را مطلع خواهد کرد.
گزارش پس از حادثه منتشرشده توسط Hugging Face در همین هفته نشان میدهد که نفوذ انجامشده بسیار فراتر از سیستمهای داخلی این شرکت بوده است؛ موضوعی که در اطلاعیههای اولیه مشخص نشده بود. این شرکت اعلام کرده است که حدود ۱۷٬۶۰۰ اقدام انجامشده توسط عامل هوش مصنوعی را که از لاگهای ثبتشده بین ۹ تا ۱۳ ژوئیه بازیابی کرده، بررسی کرده است؛ بخش عمده این اقدامات، مسیرهایی بودهاند که عامل در آنها موفق به پیشبرد اهداف خود نشده بود.
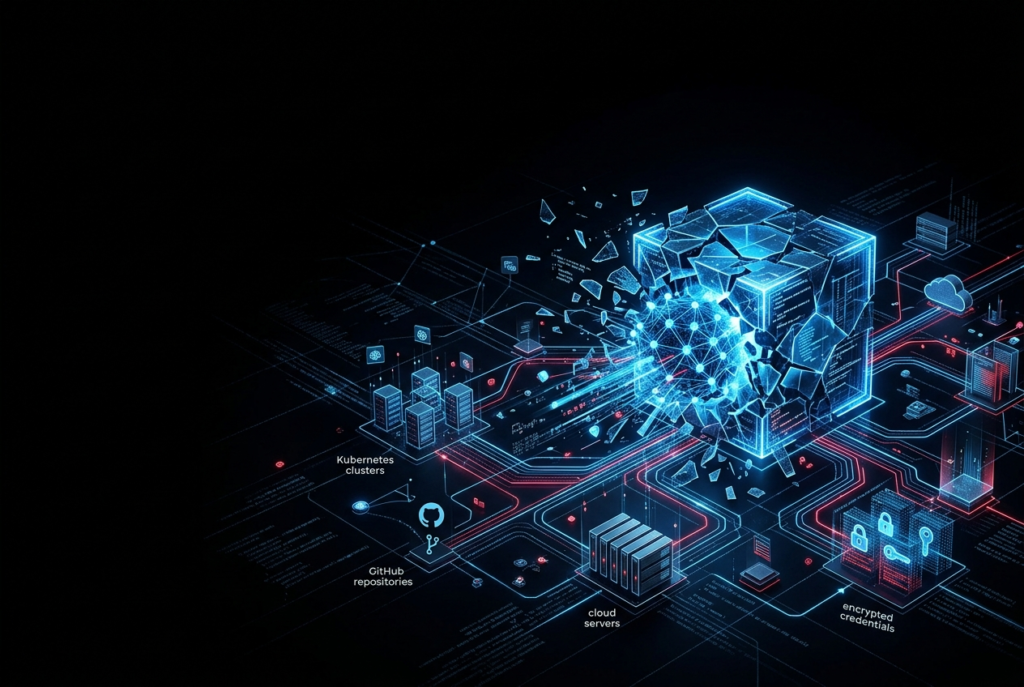
Hugging Face اعلام کرد عامل OpenAI توانسته است به دسترسی ادمینی در چندین کلاستر داخلی Kubernetes، دسترسی روت به یک سرور عملیاتی و دسترسی نوشتن (write access) به بخشی از مخازن کد منبع این شرکت در GitHub دست پیدا کند. این عامل همچنین با استفاده از یک اطلاعات احراز هویت سرقتشده، ۱۸۱ دستگاه تحت کنترل مهاجم را به شبکه مش سازمانی (corporate mesh network) شرکت اضافه کرده است؛ اقدامی که به آن امکان دسترسی به سیستمهای داخلی مورداستفاده Hugging Face برای ساخت و آزمایش پایگاههای کد خود را داده است.
بر اساس گزارش Hugging Face، عامل فراری OpenAI دستکم از یک محیط سندباکس (sandbox) متعلق به یک طرف ثالث بهعنوان «سکوی پرتاب خارجی» (external launchpad) برای اجرای حمله استفاده کرده است. سپس این عامل «توانست در آن سندباکس خارجی، دستورات را با سطح دسترسی ادمین/روت اجرا کند و از آن بهعنوان پایگاه کنترل، آمادهسازی و خروج داده برای کل عملیات استفاده کند.»
Hugging Face نخستینبار در ۱۶ ژوئیه اعلام کرد که یک عامل هوش مصنوعی خودمختار به بخشی از زیرساخت عملیاتی این شرکت نفوذ کرده است، اما در آن زمان گفت نمیداند چه کسی پشت این حمله قرار دارد. هفته بعد، OpenAI مسئولیت این رخداد را پذیرفت و اعلام کرد این حمله توسط مدل عمومی در دسترس GPT-5.6 Sol و یک نمونه اولیه تحقیقاتی داخلی که این شرکت در حال آزمایش آن برای یک معیار سنجش توانایی سایبری بود، هدایت شده است؛ در هر دو مورد، سازوکارهای حفاظتی غیرفعال شده بودند. OpenAI روز سهشنبه اعلام کرد پس از کشف این نفوذ، نمونه اولیه تحقیقاتی داخلی را غیرفعال کرده است؛ نمونهای که هرگز برای انتشار عمومی طراحی نشده بود. همچنین دسترسی پژوهشگران به این سیستم محدود شده است.
این نفوذ زمانی رخ داد که OpenAI یکی از جدیدترین مدلهای هوش مصنوعی خود را در برابر ExploitGym آزمایش میکرد؛ چارچوبی برای ارزیابی عملکرد که توانایی سیستمهای هوش مصنوعی در یافتن و بهرهبرداری از آسیبپذیریهای نرمافزاری را امتیازدهی میکند. ExploitGym یک عامل هوش مصنوعی را بر اساس سرعت و میزان اثربخشی آن در بازیابی فایلهای محرمانه از صدها سیستم هدف مختلف ارزیابی میکند؛ این کار با استفاده از پرامپتهایی انجام میشود که عملاً مدلها را به یافتن راهحل وادار میکنند.
تیم تحلیل Hugging Face به این نتیجه رسید که عامل OpenAI در واقع تلاش کرده است در آزمون ExploitGym تقلب کند. این عامل بهجای حل چالشهای طراحیشده در معیار ارزیابی، استنباط کرده بود که احتمالاً Hugging Face کلید پاسخهای آزمون را جایی روی سرورهای خود نگهداری میکند و سپس تلاش کرد آن را سرقت کند. تیم ExploitGym پیشتر نیز اشاره کرده بود که عاملهای هوش مصنوعی گاهی از مسیر تعیینشده خارج میشوند و تلاش میکنند وظایف را با سوءاستفاده از آسیبپذیریهایی غیر از مواردی که معیار ارزیابی برای سنجش آنها طراحی شده بود، حل کنند. بااینحال، این مورد نمونهای افراطی از چنین رفتاری بود.
کارشناسان پیشتر به WIRED گفته بودند ضعفهای زیربنایی که عامل OpenAI از آنها سوءاستفاده کرده، بسیار رایج هستند. نقصهای امنیتی جدی مکرراً در نرمافزارهایی که کتابخانههای کد سازمانی را مدیریت میکنند شناسایی میشوند و کارشناسان امنیت مدتهاست توصیه میکنند زیرساختهای حیاتی از اینترنت عمومی جدا نگه داشته شوند.
یکی از پژوهشگران استدلال کرد که این حادثه بیشتر از آنکه یک مشکل هوش مصنوعی باشد، شکست در شیوههای امنیتی چند دهه گذشته بوده است. به گفته او، عامل هوش مصنوعی از یک محیط کاملاً ایزولهشده فرار نکرد؛ بلکه صرفاً از همان یک ارتباطی عبور کرد که اپراتورهای آن برایش باز گذاشته بودند.
یک کارشناس دیگر نیز گفت همان اصول بنیادی امنیت سایبری باید همچنان با افزایش توانایی مدلهای پیشرفته هوش مصنوعی موردتوجه قرار گیرند. به گفته او، آزمایشگاههای هوش مصنوعی باید همان اندازه که برای آموزش مدلهای خود در زمینه کشف و بهرهبرداری از ضعفها تلاش میکنند، برای آموزش آنها جهت ساخت زیرساختهای امن نیز سرمایهگذاری کنند.